В разделе Документация вы найдете все для уверенного старта и работы с Альфа платформой: от пошаговых инструкций по установке и конфигурированию до подробного описания работы компонентов и подсистем. Для поиска необходимых тем и вопросов в документации, воспользуйтесь поиском и фильтрацией результатов.
-
Альфа платформа (ред. 26)
-
Лицензирование Альфа платформы
-
Ключи Guardant
-
Ключи Sentinel
-
-
Правила брандмауэра
-
Настройка DCOM
-
Работа в ОС Linux
-
Alpha.Server 6.5 (ред. 2. Предварительная)
-
Alpha.Server
-
Основные механизмы
-
Приложения
-
Модули
-
Коммуникационные модули
-
Link
-
TCP Сервер
-
-
Modbus
-
Modbus RTU Опросчик
-
Настройка обмена данными со станцией
-
Modbus RTU Станция
-
Modbus TCP Опросчик
-
Modbus TCP Станция
-
-
OPC
-
OPC AE Сервер
-
Функциональные возможности
-
OPC DA
-
OPC DA Клиент
-
OPC DA Сервер
-
-
OPC HDA
-
OPC HDA Клиент
-
OPC HDA Сервер
-
-
OPC UA
-
OPC UA Клиент
-
Настройка обмена данными с OPC UA сервером
-
Установка безопасного соединения
-
Приложения
-
OPC UA Сервер
-
Сертификаты
-
Приложения
-
-
-
МЭК 60870-5
-
МЭК 60870-5-101 Опросчик
-
Приложения
-
МЭК 60870-5-101 Станция
-
МЭК 60870-5-104 Опросчик
-
МЭК 60870-5-104 Станция
-
-
Универсальный модуль Опросчик (Меркурий, DCON)
-
МЭК 61850 Клиент
-
Обмен данными с устройствами
-
Набор данных устройства и сигналы сервера
-
ПОРТАЛ Клиент
-
Настройка обмена данными с ППД
-
ТЭМ-104
-
Приложения
-
BACnet Клиент
-
Настройка обмена данными с устройством
-
Приложения
-
EtherNet/IP Сканер
-
Приложения
-
FINS Клиент
-
Настройка обмена данными с ПЛК
-
MDLC Клиент
-
Настройка обмена данными с устройством MDLC
-
MQTT Клиент
-
Настройка обмена данными
-
Siemens S7 Клиент
-
Настройка обмена данными с ПЛК
-
Приложения
-
SNMP Менеджер
-
SQL Клиент
-
Настройка обмена данными с источником
-
Приложения
-
UNET Клиент
-
-
Служебные модули
-
Клиент безопасности
-
Получение значений из Alpha.Security
-
Модуль вычислений
-
Модуль истории
-
Приложения
-
Подсистема резервирования
-
Data Buffer
-
NetDiag, NetDiag2
-
Приложения
-
ProcessMonitor
-
SMTP
-
Snapshot
-
Запись данных в файл-срез
-
Модули Syslog
-
Syslog Клиент
-
Syslog Сервер
-
Приложения
-
Приложения
-
-
Write VQT
-
FS Generator
-
-
-
Сервисные приложения
-
Конфигуратор
-
Статистика
-
Просмотрщик лога кадров
-
-
Alpha.AccessPoint 6.5 (ред. 2. Предварительная)
-
Alpha.Imitator 6.5 (ред. 2. Предварительная)
-
Приложения
-
Alpha.Historian 4.0 (ред. 3. Предварительная)
-
Устройство и принципы работы
-
Управление базами данных
-
Общие
-
4x
-
3x
-
-
Устаревшие разделы
-
Справочник
-
Настройки базы данных
-
Alpha.Domain 1.5 (ред. 1)
-
Принципы настройки подсистемы
-
Приложения
-
Alpha.DevStudio 4.2 (ред. 4. Предварительная)
-
Руководство пользователя
-
Знакомство с Alpha.DevStudio
-
Разработка проекта
-
Описание домена
-
Добавление компонентов домена
-
-
Добавление объектов
-
Описание объектов
-
Добавление атрибутов
-
-
Пользовательский интерфейс
-
Инструменты
-
Редакторы
-
-
Интерфейс командной строки
-
Справочник
-
Элементы
-
Автоматизация
-
ВНИИАЭС
-
Карты адресов
-
Коммуникационные модули
-
-
Гидроуклон
-
Служебные модули
-
-
Инконтрол
-
Инконтрол
-
-
Контроллеры Modicon
-
Modbus
-
Контроллеры
-
-
Контроллеры OMRON
-
Карты адресов
-
Коммуникационные модули
-
Контроллеры
-
-
Контроллеры REGUL
-
Modbus
-
OPC
-
Контроллеры
-
МЭК 60870-5
-
-
Контроллеры SIMATIC
-
Карты адресов
-
Коммуникационные модули
-
Контроллеры
-
-
Контроллеры ТРЭИ
-
Modbus
-
Карты адресов
-
Коммуникационные модули
-
Контроллеры
-
-
Обобщенные устройства
-
Карты адресов
-
Коммуникационные модули
-
Настройки по умолчанию
-
-
Общие элементы
-
Последовательная шина
-
Устройства
-
-
Программируемые логические контроллеры
-
Modbus
-
OPC
-
Контроллеры
-
-
Развёртывание
-
Компьютеры
-
Устройства
-
-
Связи
-
Ссылки
-
-
Сервер истории
-
Сети BACnet
-
Карты адресов
-
Коммуникационные модули
-
Настройки по умолчанию
-
-
Сети CANopen
-
Карты адресов
-
Коммуникационные модули
-
Настройки по умолчанию
-
-
Сети EtherNet/IP
-
Карты адресов
-
Коммуникационные модули
-
Настройки по умолчанию
-
-
Сети Ethernet
-
Сети KNX
-
Карты адресов
-
Коммуникационные модули
-
Настройки по умолчанию
-
Устройства
-
-
Сети Link
-
Link
-
Карты адресов
-
-
Сети MDLC
-
Карты адресов
-
Коммуникационные модули
-
Настройки по умолчанию
-
-
Сети MQTT
-
Карты адресов
-
Коммуникационные модули
-
-
Сети Modbus
-
Modbus
-
Карты адресов
-
-
Сети NFL
-
Карты адресов
-
Коммуникационные модули
-
-
Сети OPC
-
OPC
-
Карты адресов
-
-
Сети SMTP
-
Карты адресов
-
Служебные модули
-
-
Сети SNMP
-
Карты адресов
-
-
Сети SQL
-
Карты адресов
-
Коммуникационные модули
-
-
Сети Syslog
-
Карты адресов
-
Служебные модули
-
-
Сети МЭК 60870-5
-
Карты адресов
-
МЭК 60870-5
-
-
Сети МЭК 61850
-
Карты адресов
-
Устройства
-
-
ТПТС-НТ
-
Инконтрол
-
Контроллеры
-
-
Теплосчетчики ТЭМ
-
Карты адресов
-
Коммуникационные модули
-
Устройства
-
-
Уровень управления
-
Вычисления
-
-
Файловый обмен
-
Физический уровень
-
Элементы HMI
-
Элементы сервера
-
Карты адресов
-
Коммуникационные модули
-
Коммуникационные модули\Link
-
Коммуникационные модули\Modbus
-
Коммуникационные модули\OPC
-
Коммуникационные модули\МЭК 60870-5
-
Настройки по умолчанию
-
Служебные модули
-
-
-
Атрибуты
-
Om.BACnet
-
Om.CANopen
-
Om.EtherNetIP
-
Om.GenericDevices
-
Om.HMI
-
Om.Hydroslope
-
Om.IEC60870
-
Om.KNX
-
Om.MDLC
-
Om.MQTT
-
Om.OPC
-
Om.PLC
-
Om.Server
-
Om.System
-
-
-
Alpha.Security 1.7 (ред. 18)
-
LDAP-сервер и его настройка
-
Редактирование конфигурации на LDAP-сервере с помощью SecurityConfigurator
-
Приложения
-
Alpha.Om 1.4 (ред. 6. Предварительная)
-
Функции
-
Математические функции
-
Строковые функции
-
Функции обработки времени
-
Функции типа variant
-
-
Приложения
-
Alpha.HMI 2.0 (ред. 31. Предварительная)
-
Руководство пользователя
-
О продукте
-
Основные этапы работы с проектом
-
Запуск дизайнера
-
Запуск на исполнение
-
-
Разработка мнемосхем
-
Экранные формы
-
Компоненты
-
Графические примитивы
-
Готовые компоненты
-
-
Действия с объектами и экранными формами
-
Просмотр характеристик
-
Свойства объектов
-
Свойства в рантайме
-
Обработчики событий
-
Функции объектов
-
-
Заливка градиентом
-
Демонстрационный проект Резервуарный парк
-
-
Источники данных
-
OPC DA
-
TCP
-
Получение событий
-
-
Взаимодействие с окружением проекта
-
Приложения
-
Справочное руководство
-
Компоненты для работы с данными
-
Источник OPC
-
Элемент OPC
-
Источник AP
-
Элемент AP
-
Учетные данные АР
-
Браузер источника АР
-
Запрос алармов
-
Менеджер алармов
-
Запрос значений элемента AP
-
Запрос значений множества сигналов АР
-
Запрос значений сигналов АР
-
Очередь активных алармов
-
-
Компоненты окружения
-
Окружение: архиватор
-
Окружение: группа окон
-
Окружение: окно
-
Окружение: сеть
-
Окружение: файлы
-
Окружение: ошибка работы с файлами
-
Окружение: система
-
Окружение: запрос системного журнала
-
Окружение: браузер файлов
-
Окружение: процесс
-
Окружение: этот процесс
-
Окружение: переменные среды процесса
-
Текстовый файл
-
Оборудование: клавиатура
-
Оборудование: монитор
-
Снимок экрана
-
-
Компоненты для предоставления сервисных функций
-
Статистика: браузер
-
Статистика: JSON-браузер
-
Статистика: узел
-
Статистика: источник данных
-
-
Данные: агрегатор
-
Компоненты печати
-
Печать
-
Принтер
-
Системные принтеры
-
Размеры страницы
-
-
Компоненты для выполнения SQL-запросов
-
Источник SQL
-
Запрос источника SQL
-
Запрос SQL
-
-
Компоненты разметки
-
Линейная разметка
-
Плоская разметка
-
Вес элемента разметки
-
Ограничение размеров элемента разметки
-
Сворачивание элемента разметки
-
Выравнивание элемента разметки
-
Отступы элемента разметки
-
-
Графические компоненты
-
Линейный градиент
-
Радиальный градиент
-
Соединительная линия
-
Место соединения
-
Линия
-
Кривая линия
-
Прямоугольник
-
Эллипс
-
Изображение
-
Точка трансформации
-
-
Компоненты для построения пользовательского интерфейса
-
Индикатор гистограммы
-
Всплывающая подсказка
-
Уведомление
-
Перемещение
-
Кнопка
-
Курсор
-
Глобальный курсор
-
Полоса прокрутки
-
Панель вкладок
-
Системная кнопка
-
Флажок
-
Текст
-
Расширенный текст
-
Поле ввода
-
Редактор текста
-
Индикатор прогресса
-
Ползунок
-
Выпадающий список
-
Фрейм
-
-
Встраиваемые компоненты
-
Alpha.Alarms
-
Свойства
-
Функции
-
События
-
-
Alpha.Trends
-
Свойства
-
Функции
-
События
-
-
-
Компоненты для проверки ввода и преобразования форматов
-
Входной формат
-
Выходной формат
-
Формат булевского значения
-
Формат даты/времени
-
Формат числа с плавающей запятой
-
Проверка ввода
-
Проверка ввода целого числа
-
Проверка ввода беззнакового целого числа
-
Проверка ввода числа с плавающей запятой
-
Проверка ввода регулярного выражения
-
-
Компоненты периодичного выполнения
-
Таймер
-
Мигание
-
Команда
-
Звук
-
Инициализатор
-
Сессия
-
-
Буфер обмена
-
Веб содержимое
-
Компоненты для работы с графиками
-
График: данные
-
График: декоратор линии
-
График: линия
-
График: ось
-
График: поле графика
-
График: реперная линия
-
График: точка пересечения
-
График: экспорт
-
-
Компоненты для формирования древовидной структуры
-
Дерево
-
Источник данных дерева
-
Колонка дерева
-
-
Экранные формы
-
Средство отладки
-
Менеджер проекта
-
Среда исполнения
-
-
Alpha.HMI.WebViewer 2.0 (ред. 31. Предварительная)
-
О продукте
-
-
Alpha.HMI - дополнительные модули
-
Alpha.HMI.Security 2.0 (ред. 15)
-
Руководство пользователя
-
Справочное руководство
-
Контекст безопасности (SecurityContext)
-
Список пользователей (UserList)
-
Настройка безопасности: Контроль целостности (SecurityIntegrityControl)
-
Числовой элемент безопасности (NumericTokenProxy)
-
Строковый элемент безопасности (StringTokenProxy)
-
Булевский элемент безопасности (BoolTokenProxy)
-
Настройка безопасности: Менеджер (SecurityManager)
-
Настройка безопасности: Приложение (SecurityManagerApplication)
-
Настройка безопасности: Пользователь (SecurityManagerUser)
-
Настройка безопасности: Группа (SecurityManagerGroup)
-
Мастер конфигурирования Security (Configurator)
-
Информация лицензирования: Получение (LicenseInfo)
-
-
-
Alpha.HMI.Tables 2.1 (ред. 1)
-
Построение таблицы модели данных
-
Справочник API
-
Таблицы
-
Таблица
-
Свойства
-
Функции
-
События
-
-
Таблица: декоратор
-
Свойства
-
-
Таблица: итератор
-
Свойства
-
Функции
-
-
Таблица: модель данных
-
Свойства
-
Функции
-
События
-
-
Таблица: столбец
-
Свойства
-
Функции
-
События
-
-
Таблица: устойчивый итератор
-
Функции
-
-
-
-
-
Alpha.HMI - библиотеки
-
Alpha.HMI.CommonLib 3.0 (ред. 2)
-
Руководство пользователя
-
Примеры использования компонентов расширения
-
Справочное руководство
-
Типы
-
Тема оформления
-
Конвертер значений
-
Утилиты для работы со строками
-
Утилиты для работы с окном
-
Утилиты для работы с файлами
-
Информация о продукте
-
Буфер аргументов события
-
Обработчик события
-
Пользовательская команда
-
Текстовые шаблоны
-
Редакторы
-
Редактор целого числа
-
Редактор даты
-
Редактор времени
-
Редактор интервала времени
-
Горизонтальный сплиттер
-
Вертикальный сплиттер
-
Рамка с ошибкой
-
Редактор даты и времени
-
-
Меню
-
Элемент меню
-
Результат выбора меню
-
-
Панель инструментов
-
Кнопка панели инструментов
-
Кнопка выпадающего списка
-
Разделитель панели инструментов
-
Панель поиска
-
Тема оформления панели инструментов
-
-
Строка статуса
-
Кнопка авторизации
-
Кнопка-индикатор журнала сообщений
-
Индикатор подключения к серверу
-
Кнопка вызова экранной клавиатуры
-
Параметры вызова экранной клавиатуры
-
-
Диалоги
-
Результат выбора папки
-
Результат выбора цвета
-
Результат выбора параметров подключения
-
Результат выбора даты и времени
-
Результат ввода значения
-
Результат редактирования колонтитула
-
Результат выбора файла
-
Результат диалога авторизации
-
Список файлов
-
Дерево сигналов
-
Журнал сообщений
-
Редактируемая таблица
-
Редактор ячейки таблицы
-
-
Экранные формы
-
Меню
-
Календарь
-
Сообщение
-
Диалог ввода значения
-
Диалог выбора цвета
-
Диалог подключения к серверу
-
Редактор колонтитула
-
Файлы
-
Диалог открытия файла
-
Диалог сохранения файла
-
Диалог выбора папки
-
-
Безопасность
-
Диалог авторизации пользователя
-
Диалог смены пароля
-
Диалог ввода учетных данных
-
-
Общие свойства компонентов библиотеки
-
-
-
-
Alpha.HMI - приложения
-
Alpha.HMI.AdminConsole 1.0 (ред. 3)
-
Руководство пользователя
-
Справочное руководство
-
Консоль администрирования
-
Инструментальная панель
-
Разрешения
-
AdminConsole_Page
-
-
-
Alpha.HMI.Alarms 3.3 (ред. 1. Предварительная)
-
Руководство пользователя
-
Встраивание в проект
-
Привлечение внимания к важным событиям
-
Квитирование событий
-
Экспорт сообщений в файл
-
Справочное руководство
-
Alarms
-
Свойства
-
Функции
-
-
Alarms_Table
-
Свойства
-
Функции
-
-
Alarms_Sounds
-
Свойства
-
Функции
-
-
EventStatistics
-
Свойства
-
-
Разрешения пользователя
-
Свойства
-
Функции
-
-
-
-
Alpha.HMI.ComtradeViewer 1.1 (ред. 1)
-
Встраивание в проект
-
API
-
ComtradeViewer
-
Свойства
-
Функции
-
-
Разрешения (ComtradeViewer_Permissions)
-
Свойства
-
-
-
Alpha.HMI.Explorer 4.0 (ред. 2)
-
Руководство пользователя
-
Справочное руководство
-
Explorer_Form
-
-
Alpha.HMI.IntegrityControl 2.8 (ред. 1)
-
Руководство пользователя
-
Контроль целостности
-
Справочное руководство
-
IntegrityControl
-
IntegrityConfiguration
-
Разрешения
-
Настройки
-
IntegrityControl_KTN
-
IntegrityControl_Form
-
IntegrityConfiguration_Form
-
-
-
Alpha.HMI.SecurityConfigurator 4.0 (ред. 1)
-
Руководство пользователя
-
Редактирование конфигурации
-
Приложения
-
Справочное руководство
-
SecurityConfigurator
-
Настройки
-
Разрешения
-
SecurityConfigurator_Page
-
SecurityConfigurator_Form
-
-
-
Alpha.HMI.SetPoints 2.5 (ред. 2)
-
Руководство пользователя
-
Приложения
-
Справочное руководство
-
SetPoints
-
SetPoints_Settings
-
Разрешения
-
Тема оформления Уставок
-
SetPoints_Page
-
SetPoints_Form
-
-
-
Alpha.HMI.Statistics 1.2 (ред. 1)
-
Руководство пользователя
-
Справочное руководство
-
Statistics
-
Разрешения
-
Настройки
-
Statistics_Form
-
-
-
Alpha.HMI.SystemLogViewer 2.0 (ред. 1)
-
Руководство пользователя
-
Справочное руководство
-
SystemLogViewer
-
Разрешения
-
Тема оформления Журнала событий
-
SystemLogViewer_Form
-
-
-
Alpha.HMI.Trends 2.4 (ред. 1. Предварительная)
-
Руководство пользователя
-
Встраивание в проект
-
Сохранение и загрузка данных
-
Справочное руководство
-
Свойства
-
Функции
-
-
-
-
Alpha.Alarms 3.30 (ред. 1)
-
Варианты запуска
-
Начало работы
-
Аспекты безопасности
-
Просмотр оперативных событий
-
Подавление и блокирование событий источника/объекта
-
Аналитика событий
-
Фильтрация сообщений о событиях
-
Дополнительные возможности
-
Работа со встраиваемым компонентом
-
Alarms-API
-
Свойства
-
Функции
-
События
-
-
-
Alpha.Trends 3.33 (ред. 3. Предварительная)
-
Начало работы
-
Просмотр значений сигналов
-
Аналитика графиков
-
Использование реперных линий
-
Вертикальные реперы
-
-
Вспомогательные функции
-
Работа со встраиваемым компонентом Alpha.Trends
-
Свойства
-
Функции
-
События
-
-
Alpha.Tools 1.6 (ред. 8)
-
EventLogViewer
-
Приложения
-
OpcExplorer
-
Настройка и подключение к источнику данных
-
Просмотр адресного пространства
-
Приложения
-
-
Alpha.RMap 1.7 (ред. 2)
-
Приложения
-
Установка и настройка
-
-
Alpha.Diagnostics 2.2
-
Alpha.AuditReport
-
Настройка Alpha.AuditReport
-
Alpha.SystemMonitor
-
Интерфейс
-
Настройка
-
Alpha.Hashcheck
-
Настройка конфигурации
-
Alpha.NTPClient
-
Alpha.Utilities
-
Приложения
-
Alpha.Reports 1.1 (ред. 18)
-
Руководство администратора
-
Приложения
-
Конфигуратор
-
Конструктор отчётов
-
Описание интерфейса и функций программы
-
Приложения
-
Поддерживаемые функции
-
Текстовые
-
Числовые
-
Математические
-
Информационные
-
Логические
-
Поиск и ссылки
-
Дата и время
-
База данных
-
Финансовые
-
-
-
Библиотека
-
Функции библиотеки
-
Приложения
-
Просмотр отчётов
-
-
Alpha.SmartControl 9.3 (ред. 1)
-
Администрирование
-
Отчеты
-
Бланки переключений
-
Специальные возможности
Установка и настройка СУБД
Установка
Linux
Резервная копия базы данных находится в файле
В консоли введите:
sudo su - postgres
psql -c "alter user postgres with password 'postgres'"
psql -d ar_base -f / opt/В данном примере резервная копия устанавливается под пользователем postgres в БД ar_base. Если Alpha.Reports устанавливается впервые, нужно создать базу данных ar_base с помощью команды:
createdb -T template0 ar_base

Результатом успешной установки будет отсутствие сообщений об ошибках в консоли и наличие схем public и quartz.
При обновлении программы до новой версии, устанавливаются патчи. Они расположены в папке
При обновлении программы до новой версии, устанавливаются патчи. Они расположены в папке
Пример установки патча:
psql -d ar_base -f / opt/.sql Чтобы удалить уже имеющуюся БД, выполните команду:
dropdb -U postgres ar_baseПри использовании той же БД другими службами и приложениями, корректная работа Alpha.Reports не гарантируется.
Windows
Чтобы развернуть базу данных:
- Войдите в pgAdmin.
-
Создайте базу данных:
- Выберите узел Servers → PostgreSQL 10.
-
В контекстном меню выберите Create → Database.
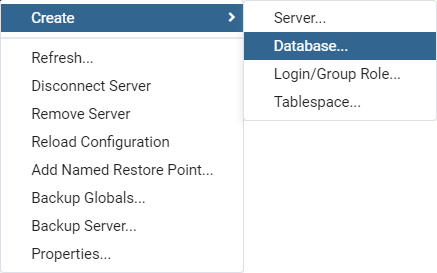
-
В появившемся окне в поле Database введите имя базы данных и нажмите кнопку Save.
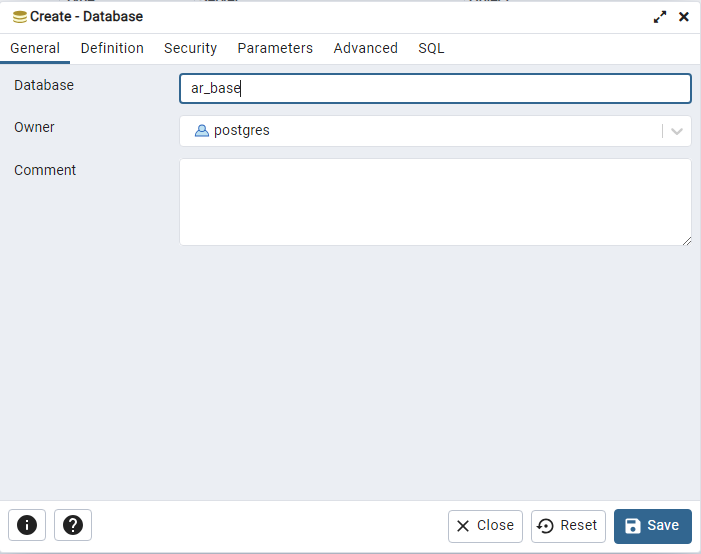
Альтернативно, восстановите БД из резервной копии. Для этого выполните команду:
C:\ Program Files\C:\ Program Files\Путь к файлу будет зависеть от папки установки и версии PostgreSQL.
Для восстановления резервной копии в созданную базу данных и применения патчей через интерфейс pgAdmin, следуйте инструкциям, приведённым на рисунке ниже.
-
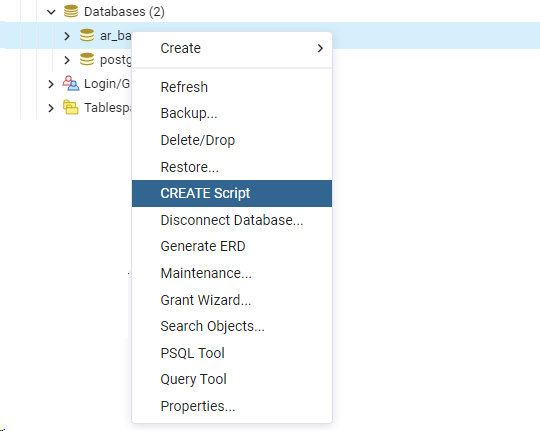
Откроется окно редактора скриптов.
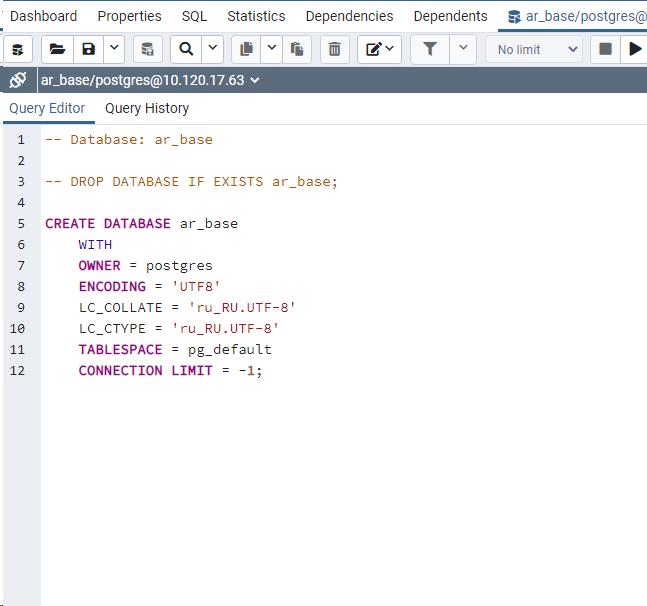
-
Выберите файл для загрузки.
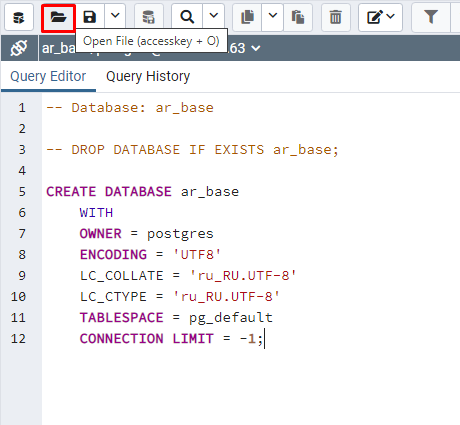
После успешного выполнения скриптов база данных создана.
Настройка
Дополнительную информацию вы можете найти в документации PostgreSQL по ссылке : https://postgrespro.ru/docs/postgrespro/10/auth-pg-hba-conf.
Настройка аутентификации клиентов
Аутентификация клиентов управляется конфигурационным файлом pg_hba.conf, который расположен в каталоге с данными кластера базы данных. Файл pg_hba.conf со стандартным содержимым, создаётся командой initdb при инициализации каталога с данными.
Обычный формат файла pg_hba.conf представляет собой набор записей, по одной в строке. Пустые строки игнорируются, как и любой текст комментария после знака #. Записи не продолжаются на следующей строке. Записи состоят из некоторого количества полей, разделённых между собой пробелами и/или отступами (TAB). В полях могут быть использованы пробелы, если они взяты в кавычки. Если в кавычки берётся какое-либо зарезервированное слово в поле базы данных, пользователя или адресации (например, all или replication), то слово теряет своё особое значение и просто обозначает базу данных, пользователя или сервер с данным именем.
Каждая запись обозначает тип соединения, диапазон IP-адресов клиента (если он соотносится с типом соединения), имя базы данных, имя пользователя, и способ аутентификации, который будет использован для соединения в соответствии с этими параметрами. Первая запись с соответствующим типом соединения, адресом клиента, указанной базой данных и именем пользователя применяется для аутентификации. Процедур «fall-through» или «backup» не предусмотрено: если выбрана запись и аутентификация не прошла, последующие записи не рассматриваются. Если же ни одна из записей не подошла, в доступе будет отказано.
Запись может быть сделана в одном из семи форматов:
local      база  пользователь  метод-аутентификации  [параметры]
host       база  пользователь  адрес  метод-аутентификации  [параметры]
hostssl    база  пользователь  адрес  метод-аутентификации  [параметры]
hostnossl  база  пользователь  адрес  метод-аутентификации  [параметры]
host       база  пользователь  IP-адрес  IP-маска  метод-аутентификации  [параметры]
hostssl    база  пользователь  IP-адрес  IP-маска  метод-аутентификации  [параметры]
hostnossl  база  пользователь  IP-адрес  IP-маска  метод-аутентификации  [параметры]
| Поле | Описание |
|---|---|
| local |
Управляет подключениями через Unix-сокеты. Без подобной записи подключение через Unix-сокеты невозможно. |
| host |
Управляет подключениями, устанавливаемыми по TCP/IP. Записи host соответствуют подключениям с SSL и без SSL. Удалённое соединение по TCP/IP невозможно, если сервер запущен без определения соответствующих значений для параметра конфигурации listen_addresses. |
| hostssl |
Управляет подключениями, устанавливаемыми по TCP/IP с применением шифрования SSL. Чтобы использовать эту возможность:
|
| hostnossl |
Этот тип записей противоположен hostssl, ему соответствуют только подключения по TCP/IP без шифрования SSL. |
|
база |
Определяет, каким именам баз данных соответствует запись. Возможные значения:
|
| пользователь |
Указывает, какому имени (или именам) пользователя базы данных соответствует запись. Возможные значения:
|
| адрес |
Указывает адрес (или адреса) клиентского компьютера, которому соответствует запись. Поле может содержать или имя компьютера, или диапазон IP-адресов, или одно из ключевых слов:
|
|
IP-адрес IP-маска |
Эти два поля могут быть использованы как альтернатива записи IP-адрес/длина-маски. Вместо того, чтобы указывать длину маски, в отдельном столбце указывается сама маска. Например, 255.0.0.0 представляет собой маску CIDR для IPv4 длиной 8 бит, а 255.255.255.255 представляет маску CIDR длиной 32 бита. Эти поля применимы только к записям host, hostssl и hostnossl. |
| метод-аутентификации |
Указывает метод аутентификации, когда подключение соответствует записи. Все значения воспринимаются с учётом регистра и должны быть записаны в нижнем регистре. Возможные значения:
|
| параметры | Поле (поля) вида имя=значение, определяющее параметры метода аутентификации. Подробнее о параметрах, доступных для различных методов аутентификации, рассказывается ниже. Помимо описанных далее параметров, относящихся к различным методам, есть один общий параметр аутентификации clientcert, который можно задать в любой записи hostssl. Если он равен 1, клиент должен представить подходящий (доверенный) сертификат SSL, в дополнение к другим требованиям метода проверки подлинности. |
Файлы, включённые в конструкции, начинающиеся с @, читаются, как список имён, разделённых запятыми или пробелами. Комментарии предваряются знаком #, как и в файле pg_hba.conf, и вложенные @ конструкции допустимы. Если только имя файла, начинающегося с @ не является абсолютным путём.
Поскольку записи файла pg_hba.conf рассматриваются последовательно для каждого подключения, порядок записей имеет большое значение. Обычно более ранние записи определяют чёткие критерии для соответствия параметров подключения, но для методов аутентификации допускают послабления. Напротив, записи более поздние смягчают требования к соответствию параметров подключения, но усиливают их в отношении методов аутентификации. Например, некто желает использовать trust аутентификацию для локального подключения по TCP/IP, но при этом запрашивать пароль для удалённых подключений по TCP/IP. В этом случае запись, устанавливающая аутентификацию trust для подключения адреса 127.0.0.1, должна предшествовать записи, определяющей аутентификацию по паролю для более широкого диапазона клиентских IP-адресов.
Файл pg_hba.conf прочитывается при запуске системы, а также в тот момент, когда основной сервер (процесс postmaster) получает сигнал SIGHUP. Послать сигнал процессу можно любым из способов:
- используя pg_ctl reload
- вызвав SQL-функцию pg_reload_conf()
- выполнив kill -HUP
Предыдущее утверждение не касается Microsoft Windows: там любые изменения в pg_hba.conf сразу применяются к последующим подключениям.
Чтобы подключиться к конкретной базе данных, пользователь не только должен пройти все проверки файла pg_hba.conf, но должен иметь привилегию CONNECT для подключения к базе данных. Если вы хотите ограничить доступ к базам данных для определённых пользователей, проще предоставить/отозвать привилегию CONNECT, нежели устанавливать правила в записях файла pg_hba.conf.
Примеры
Позволяет любому пользователю локальной системы подключаться к любой базе данных, используя любое имя пользователя баз данных, через Unix-сокеты (по умолчанию для локальных подключений).
# TYPE  DATABASE        USER            ADDRESS                 METHOD
local   all             all                                     trust
То же, но для локальных замкнутых подключений по TCP/IP.
# TYPE  DATABASE        USER            ADDRESS                 METHOD
host    all             all             127.0.0.1/32            trust
То же, что и в предыдущем примере, но с указанием сетевой маски в отдельном столбце
# TYPE  DATABASE        USER            IP-ADDRESS      IP-MASK             METHOD
host    all             all             127.0.0.1       255.255.255.255     trust
То же для IPv6.
# TYPE  DATABASE        USER            ADDRESS                 METHOD
host    all             all             ::1/128                 trust
То же самое, но с использованием имени компьютера (обычно покрывает и IPv4, и IPv6).
# TYPE  DATABASE        USER            ADDRESS                 METHOD
host    all             all             localhost               trust
Позволяет любому пользователю любого компьютера с IP-адресом 192.168.93.x подключаться к базе данных "postgres" с именем, которое сообщает для данного подключения ident (как правило, имя пользователя операционной системы).
# TYPE  DATABASE        USER            ADDRESS                 METHOD
host    postgres        all             192.168.93.0/24         ident
Позволяет любому пользователю компьютера 192.168.12.10 подключаться к базе данных "postgres", если он передаёт правильный пароль.
# TYPE  DATABASE        USER            ADDRESS                 METHOD
host    postgres        all             192.168.12.10/32        scram-sha-256
Позволяет любым пользователям с компьютеров в домене example.com подключаться к любой базе данных, если передаётся правильный пароль.
Для всех пользователей требуется аутентификация SCRAM, за исключением пользователя 'mike', который использует старый клиент, не поддерживающий аутентификацию SCRAM.
# TYPE  DATABASE        USER            ADDRESS                 METHOD
host    all             mike            .example.com            md5
host    all             all             .example.com            scram-sha-256
В случае отсутствия предшествующих строчек с "host", следующие две строки откажут в подключении с 192.168.54.1 (поскольку данная запись будет выбрана первой), но разрешат подключения GSSAPI с любых других адресов. С нулевой маской ни один бит из IP-адреса компьютера не учитывается, так что этой строке соответствует любой компьютер.
# TYPE  DATABASE        USER            ADDRESS                 METHOD
host    all             all             192.168.54.1/32         reject
host    all             all             0.0.0.0/0               gss
Позволяет пользователям с любого компьютера 192.168.x.x подключаться к любой базе данных, если они проходят проверку ident. Если же ident говорит, например, что это пользователь "bryanh" и он запрашивает подключение как пользователь Postgres Pro "guest1", подключение будет разрешено, если в файле pg_ident.conf есть сопоставление "omicron", позволяющее пользователю "bryanh" подключаться как "guest1".
# TYPE  DATABASE        USER            ADDRESS                 METHOD
host    all             all             192.168.0.0/16          ident map=omicron
Если для локальных подключений предусмотрены только эти три строки, они позволят локальным пользователям подключаться только к своим базам данных (базам данных с именами, совпадающими с именами пользователей баз данных), кроме администраторов или членов роли "support", которые могут подключиться к любой БД. Список имён администраторов содержится в файле $PGDATA/admins. Пароли запрашиваются в любом случае.
# TYPE  DATABASE        USER            ADDRESS                 METHOD
local   sameuser        all                                     md5
local   all             @admins                                 md5
local   all             +support                                md5
Последние две строчки в примере выше могут быть объединены в одну:
# TYPE  DATABASE        USER            ADDRESS                 METHOD
local   all             @admins,+support                        md5
В столбце DATABASE могут указываться списки и имена файлов:
# TYPE  DATABASE        USER            ADDRESS                 METHOD
local   db1,db2,@demodbs  all                                   md5